WordPressのバックアップ用プラグイン「UpdraftPlus」の運営元が不正アクセスを受けたというニュースを見て、「うちのホームページは大丈夫なのか」と心配している方も多いはずです。UpdraftPlusを入れているなら、まず修正版に更新し、遠隔管理サービス「UpdraftCentral」の接続キーを削除してください。本記事では、運営元とレンタルサーバー各社の発表をもとに、何が起きたのか、自社サイトが対象になるのか、何をすればよいのかを順番に解説します。
UpdraftPlusの運営元への不正アクセスで何が起きたのか?
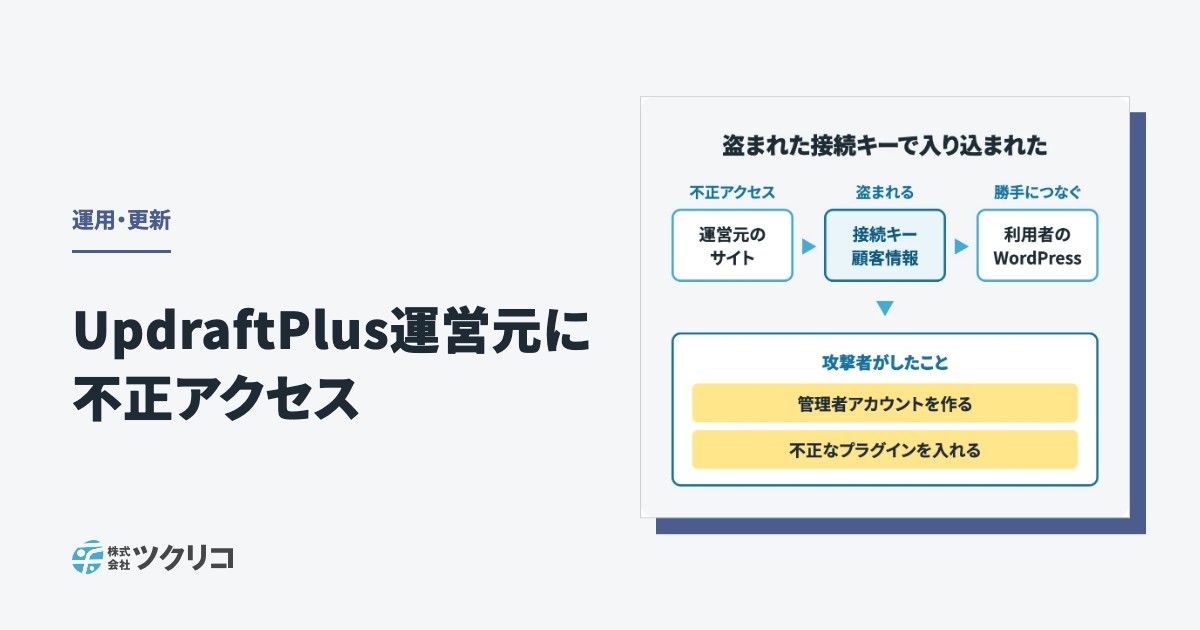
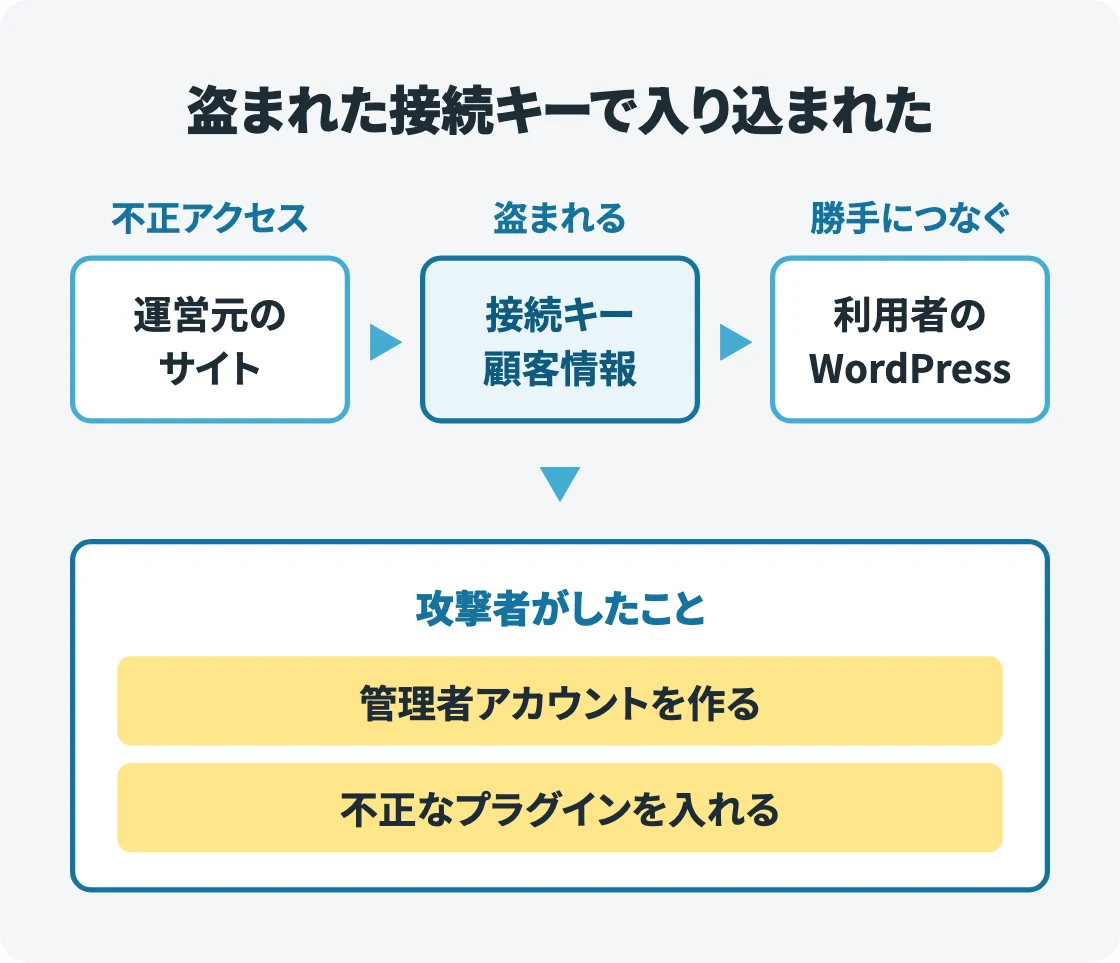
2026年10月17〜18日に、UpdraftPlusの運営元であるTeamUpdraftのサイト(teamupdraft.com)が不正アクセスを受け、お客さまの情報と、利用者のサイトにつなぐための「接続キー」が盗まれました。攻撃者は盗んだキーを使って利用者のWordPressにつなぎ、管理者アカウントを作ったり、不正なプラグインを入れたりしています(出典:TeamUpdraftの発表)。
| 日付 | 出来事 |
|---|---|
| 2026年10月17〜18日 | 運営元が teamupdraft.com への不正アクセスを確認 |
| 2026年10月19日 | 修正版 UpdraftPlus 1.26.13(無料版)・2.26.13(有料版)を公開 |
| 2026年10月20日 | エックスサーバーが利用者向けにお知らせを掲載 |
| 2026年10月21日 | ロリポップが利用者向けにお知らせを掲載 |
盗まれたものは何か
- お客さまのデータベース(名前・メールアドレス・請求先住所・注文履歴。パスワードは暗号化した形)
- UpdraftCentral・UpdraftVault・UpdraftClone の接続キー
運営元は、クレジットカードの情報は保存していないと発表しています。
接続キーとは何か
接続キーとは、外部のサービスがあなたのWordPressにつなぐための「合い鍵」のようなものです。UpdraftCentralは、複数のWordPressサイトを1か所からまとめて管理できる機能で、接続キーがあればログイン画面を通らずにサイトを操作できます。今回は、合い鍵の控えを預けていた先から合い鍵が盗まれた状態です。
UpdraftPlusそのものの欠陥ではない
今回の件は、UpdraftPlusというプラグインの欠陥(脆弱性)ではなく、運営元のサイトから接続キーが盗まれた件です。運営元の発表の範囲では、UpdraftCentralにつないでいなければ、接続キーを使った入り込みの対象にはなりません。逆に言えば、UpdraftCentralにつないでいたサイトは、プラグインを更新するだけでは十分ではありません。
自社のホームページは影響を受けているのか?
影響の大きさは、UpdraftPlusを入れているかと、UpdraftCentral・UpdraftVault・UpdraftCloneにつないでいるかで決まります。特にUpdraftCentralに登録していたサイトは、攻撃者に操作されたおそれがあると運営元が発表しています。
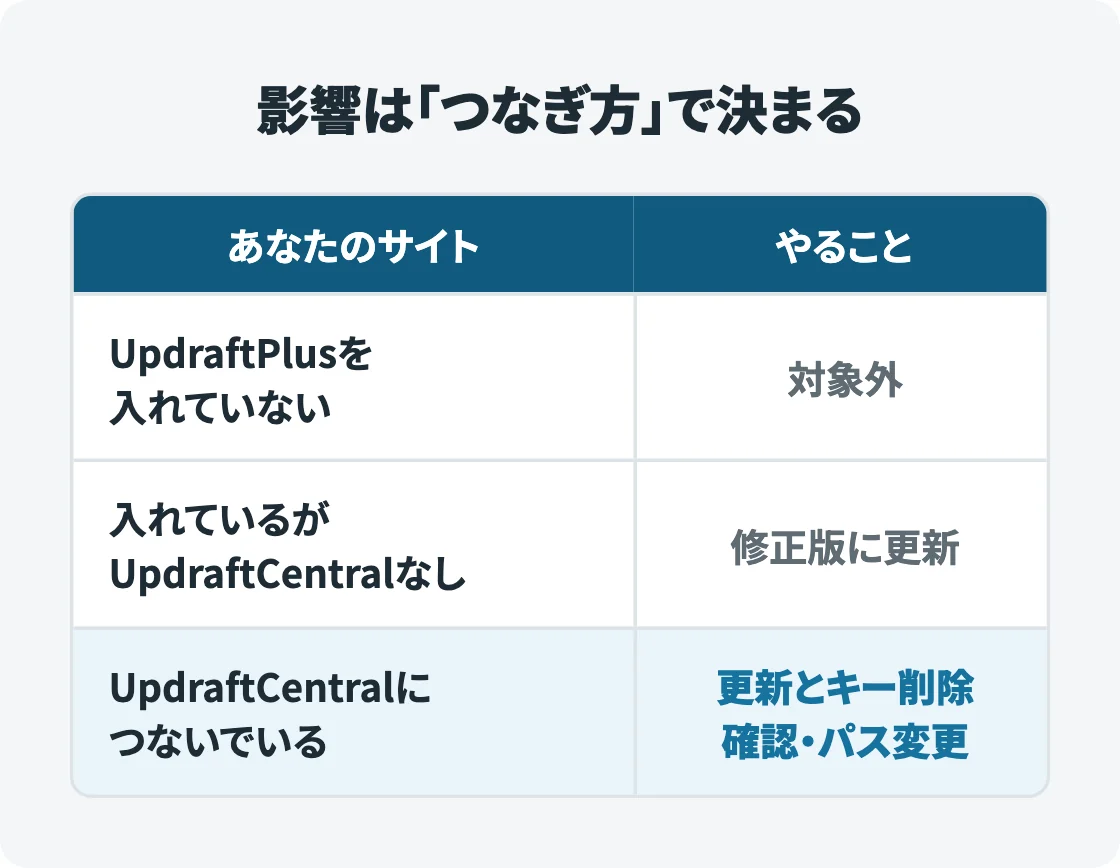
| あなたのサイトの状況 | 影響 | やること |
|---|---|---|
| UpdraftPlusを入れていない | 今回の件の対象外 | 特になし |
| UpdraftPlusを入れているが、UpdraftCentral・UpdraftVault・UpdraftCloneは使っていない | 接続キーを使った入り込みの対象ではない | 修正版に更新する |
| UpdraftCentralにつないでいる | 攻撃者に操作されたおそれがある | 更新・接続キーの削除・管理者とプラグインの確認・パスワード変更 |
| UpdraftVaultを使っている | 接続情報が盗まれた | 新しい情報でつなぎ直す |
| UpdraftCloneを使っている | 接続キーが盗まれた | 新しいキーを取り直す |
| teamupdraft.com にアカウントがある | 名前やメールアドレスなどが見られた | パスワード変更と2段階認証の再設定 |
エックスサーバーのお知らせでは、対象を「無料版1.26.12以下・有料版(Premium)2.26.12以下で、UpdraftCentralを使っている人」としています(出典:エックスサーバーのお知らせ)。
制作会社や保守会社に任せている場合
ホームページの管理を外部に任せているなら、担当者に次の3点を聞いてください。
- UpdraftPlusを入れているか、入れているならバージョンはいくつか
- UpdraftCentralやUpdraftVaultにつないでいるか
- 見覚えのない管理者アカウントやプラグインがないか確認したか
まず何を確認すればよいのか?
最初に確認するのは、UpdraftPlusのバージョンと、UpdraftCentralへの接続の有無です。続けて、ユーザーとプラグインに見覚えのないものがないかを見ます。
1. プラグイン一覧でUpdraftPlusのバージョンを見る
WordPressの管理画面で「プラグイン」→「インストール済みプラグイン」を開き、UpdraftPlusがあるか、バージョンはいくつかを確認します。無料版は1.26.13以降、有料版は2.26.13以降になっていれば修正版です。それより古ければ、すぐに更新してください。
2. UpdraftCentralにつないでいるかを見る
「設定」→「UpdraftPlus」→「詳細ツール」→「UpdraftCentral」の順に開くと、接続キーの一覧が表示されます。接続キーが表示されたら、すべて削除します。
3. ユーザー一覧に見覚えのないアカウントがないかを見る
「ユーザー」→「ユーザー一覧」を開き、作った覚えのないアカウントがないかを確認します。運営元によると、管理者だけでなく「編集者」などの権限で作られる例もあるため、権限にかかわらずすべてのユーザーを見てください。
4. 見覚えのないプラグインがないかを見る
もう一度プラグイン一覧に戻り、入れた覚えのないプラグインがないかを確認します。名前だけでは判断しにくい場合は、一覧を記録しておき、制作会社や詳しい人に見てもらってください。
UpdraftCentralやUpdraftVaultを使っている場合は何をすればよいのか?
UpdraftCentralを使っている場合は、修正版への更新と接続キーの削除に加えて、入り込まれた跡がないかの確認とパスワードの変更まで行います。運営元が案内している対応は次のとおりです。
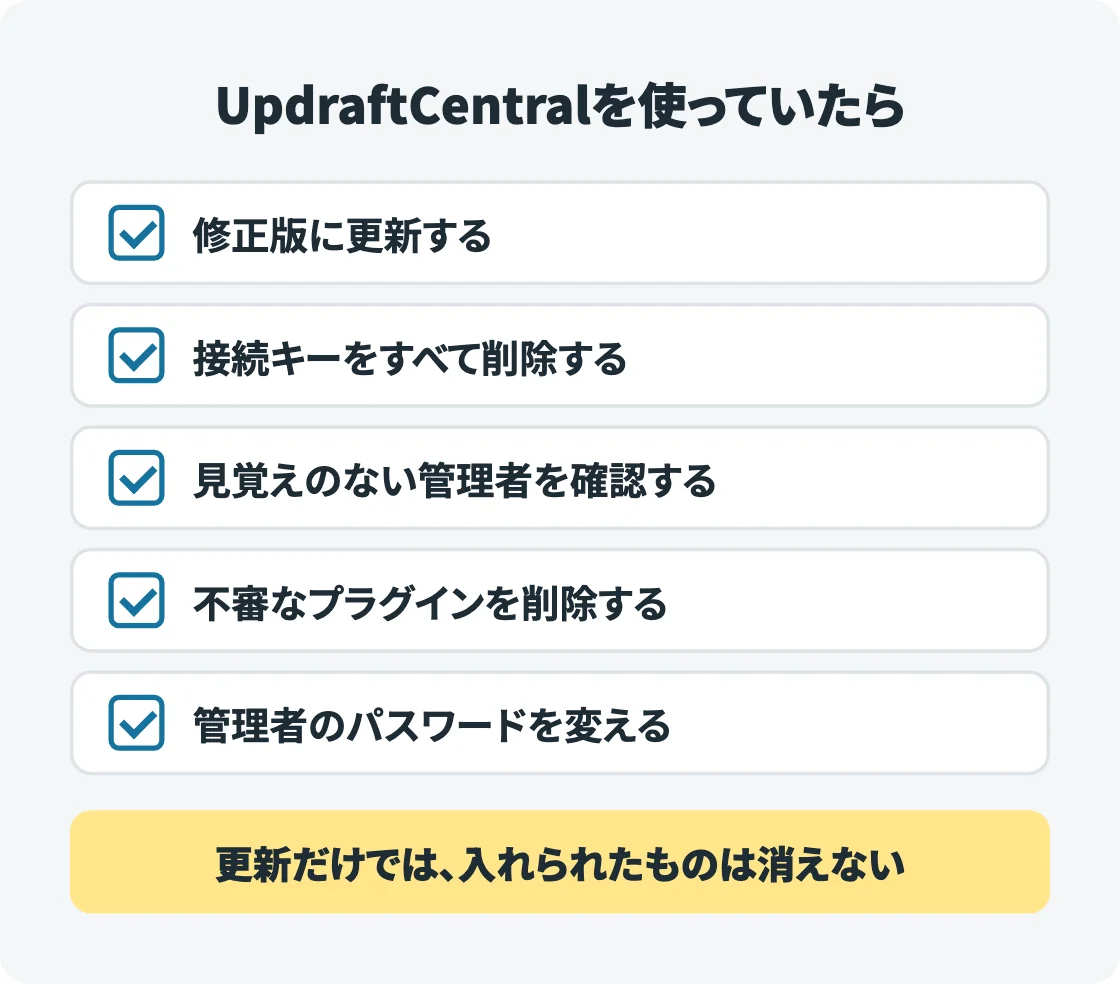
- UpdraftPlusを修正版(無料版1.26.13以降・有料版2.26.13以降)に更新する
- 「設定 → UpdraftPlus → 詳細ツール → UpdraftCentral」で接続キーをすべて削除し、UpdraftCentralとの接続を切る(必要なら作り直す)
- 見覚えのない管理者アカウントがないか確認する
- 不審なプラグインを削除する
- 管理者のパスワードをすべて変更する
修正版は、2026年10月18日13:07(英国夏時間。日本時間では同日21:07)より前に作られたUpdraftCentralの接続を自動で切る仕組みになっています。それでも、レンタルサーバー各社は接続キーの削除もあわせて案内しているため、更新と削除の両方を行ってください(出典:ロリポップのお知らせ)。
修正版に更新しただけでは、すでに入れられた管理者アカウントやプラグインは消えません。UpdraftCentralにつないでいた方は、必ずユーザーとプラグインの確認まで行ってください。
UpdraftVault・UpdraftCloneを使っている場合
- UpdraftVault(運営元が用意するバックアップの保存先):新しい情報でつなぎ直す
- UpdraftClone(サイトの複製を作るサービス):新しいキーを取り直す
UpdraftVaultをつなぎ直したあとは、バックアップが実際に取れているか、保存先に新しいデータが届いているかを確かめておくと安心です。
teamupdraft.com にアカウントがある場合
teamupdraft.com のパスワードを変更し、2段階認証(パスワードに加えてスマートフォンなどで本人確認する仕組み)を設定し直してください。同じパスワードをほかのサービスでも使っているなら、そちらも変更しておきます。
怪しい変更を見つけたらどうすればよいのか?
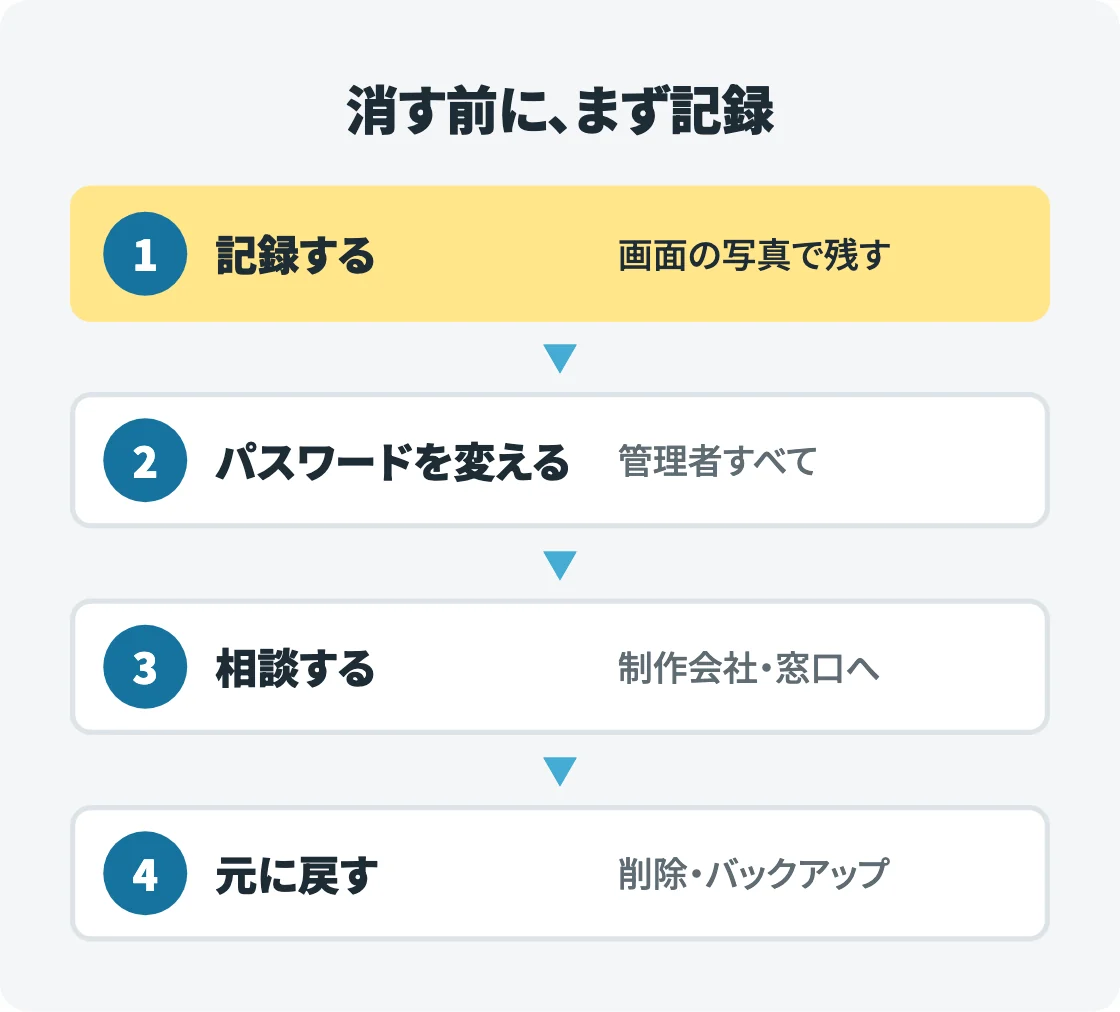
怪しい変更を見つけたら、すぐに削除する前に、まず状態を記録してください。何が、いつ追加されたかが分からなくなると、ほかに被害がないかを調べにくくなります。
入り込まれたことを疑うサイン
- 作った覚えのないユーザーがいる(編集者などの権限を含む)
- 入れた覚えのないプラグインがある
- アクセスの記録(ログ)に、知らないIPアドレス(接続元の住所のようなもの)からのアクセスがある
- ページの内容が勝手に書き換わっている
上の3つは運営元が挙げている「入り込まれたしるし」です。
見つけたときの対応の順番
- 記録する:見覚えのないユーザー名・プラグイン名・気づいた日時を、画面の写真(スクリーンショット)で残す
- パスワードを変える:WordPressの管理者のパスワードをすべて変更する
- 相談する:制作会社・保守会社、またはレンタルサーバーの窓口に、記録した内容を伝える
- 元に戻す:不審なユーザーやプラグインを削除し、必要ならバックアップから戻す
バックアップから戻す場合は、入り込まれる前の日付のものかを確かめてから使ってください。入り込まれたあとのバックアップには、不審なアカウントやプラグインがそのまま含まれていることがあります。
今後、同じようなことが起きたときに慌てないためには?
ふだんから「何を入れていて、誰が管理しているか」を分かるようにしておくことが、いちばんの備えです。
- 使っていないプラグインや、つないでいないサービスは削除する
- プラグインとWordPress本体は、こまめに最新の状態に更新する
- バックアップは1か所だけに頼らず、保存先と戻し方を一度確かめておく
- サイトを管理している人と、管理画面のログイン情報を持っている人を社内で把握しておく
WordPressのサイトを持つ方がやるべきことは、今回の件だけではありません。同じ週に話題になったPHPの脆弱性についてはPHPの脆弱性「php2shell」の記事で、サーバーのPHPを安全に上げる手順はPHPのバージョンを安全に上げる進め方の記事で解説しています。あわせて確認してください。
自社だけで対応するのが不安なときはどうすればよいのか?
自分で確かめるのが難しい場合は、専門の会社に相談してください。保守会社や制作会社に依頼するときは、次の情報を伝えると話が早く進みます。
- 使っているプラグイン(UpdraftPlusのバージョンを含む)
- つないでいる外部サービス(UpdraftCentral・UpdraftVaultなど)
- 管理画面のログイン情報を持っている人
WordPressの管理画面に見覚えのない管理者やプラグインがあるか分からない、UpdraftCentralにつないでいたか分からないという方は、ツクリコの無料相談をご利用ください。ツクリコで作っていないサイトのご相談も受け付けており、全国どこからでもオンラインで対応しています。
継続して任せたい方には、月額ホームページの毎月の作業時間の中で、プラグインの更新や確認に対応できます(すべて税込・制作費0円・最低契約期間1年)。
| プラン | 月額(税込) | ページ数 | 毎月の作業時間 |
|---|---|---|---|
| スタート | 11,000円 | 1ページ | 5時間 |
| スタンダード | 22,000円 | 2〜5ページ | 10時間 |
| プレミアム | 33,000円 | 5〜10ページ | 15時間 |
WordPressやPHPを使わないサイトに変えることもできる?
今回のように、プラグインの運営元が狙われると、使っている側だけでは防ぎきれないことがあります。ツクリコでは、WordPressのホームページを、見た目とページのアドレスはそのままで、WordPressやPHPを使わないサイトに作り替える「ちゃんとホームページ」を始めました。中で動いているものがなくなるので、それらを更新する作業もいらなくなります。
社内で記事を毎日のように更新したい場合など、WordPressが合うこともあります。合うかどうかも含めてお答えしますので、まずは今のホームページのURLを送るだけの無料チェックからご相談ください。ツクリコで作っていないホームページも対象です。
まとめ
UpdraftPlusを入れているなら、まず修正版に更新し、UpdraftCentralの接続キーを削除してください。UpdraftCentralにつないでいた方は、更新しただけでは入れられたものが消えないため、見覚えのない管理者やプラグインがないかまで確かめることが大切です。
- 2026年10月17〜18日、運営元TeamUpdraftのサイトが不正アクセスを受け、接続キーと顧客情報が盗まれた
- UpdraftPlusそのものの欠陥ではなく、UpdraftCentralにつないでいなければ接続キーを使った入り込みの対象ではない
- 修正版は無料版1.26.13以降・有料版2.26.13以降
- 「設定 → UpdraftPlus → 詳細ツール → UpdraftCentral」で接続キーをすべて削除する
- 見覚えのないユーザー・プラグインを確認し、管理者のパスワードをすべて変更する
- UpdraftVaultはつなぎ直し、UpdraftCloneはキーを取り直す
- 怪しい変更を見つけたら、削除する前に記録する
自社サイトの状態が分からない場合は、無料相談からお気軽にお問い合わせください。継続して管理を任せたい方は、料金ページで月額ホームページの内容をご覧いただけます。